 how-to
WordPress Datenbank Sicherheit: Schritt-für-Schritt Anleitung
Inhaltsverzeichnis
- Warum WordPress Datenbank Sicherheit entscheidend ist
- Typische Angriffe auf die WordPress-Datenbank erkennen
- WordPress Datenbank sichern mit regelmäßigen Backups
- WordPress Datenbankpräfix ändern und Datenbank-Härtung
- WordPress wp-config.php schützen und Zugriffsrechte setzen
- WordPress Datenbank Benutzerrechte mit Least-Privilege-Prinzip
- Datenbankverschlüsselung und sichere Transportverbindungen
- Sicherheits-Plugins und Firewalls einsetzen
- Häufig gestellte Fragen
Zuletzt aktualisiert: 15. Oktober 2026
Warum WordPress Datenbank Sicherheit entscheidend ist
Die WordPress-Datenbank ist das Herz deiner Website. Hier speichern sich alle deine Inhalte, Benutzerkonten und Einstellungen. Eine unsichere Datenbank gefährdet nicht nur deine Website, sondern auch die Daten deiner Besucher.
WordPress Datenbank Sicherheit ist kein optionales Extra. Es ist eine Grundvoraussetzung für jeden, der eine Website ernsthaft betreibt. Ohne angemessene Schutzmaßnahmen können Hacker deine Datenbank kompromittieren, Inhalte löschen oder manipulieren.
Bei 1euro-hosting.de verstehen wir, dass Sicherheit nicht teuer sein muss. Mit unserem WordPress-Hosting ab 1 Euro pro Monat erhältst du ein SSL-Zertifikat und Plesk-Panel bereits inklusive. Das ermöglicht dir, deine WordPress Datenbank Sicherheit von Anfang an richtig zu konfigurieren.
Die gute Nachricht: Du brauchst dafür kein Informatik-Studium. Mit den richtigen Schritten schützt du deine Datenbank effektiv.
Typische Angriffe auf die WordPress-Datenbank erkennen
Hacker greifen WordPress-Datenbanken auf verschiedenen Wegen an. Die häufigsten Angriffsvektoren sind:
- Brute-Force-Angriffe: Automatisierte Versuche, sich mit Standard-Passwörtern anzumelden
- SQL-Injection: Bösartige SQL-Befehle werden über Formulare eingespielt
- Schwache Passwörter: Einfache Passwörter werden schnell geknackt
- Veraltete Plugins und Themes: Bekannte Schwachstellen werden ausgenutzt
- Unzureichende Berechtigungen: Benutzer haben mehr Rechte als nötig
Ein Datenbankbenutzer mit Admin-Rechten, der für einfache Aufgaben nicht nötig wäre, ist ein klassischer Fehler. Genauso problematisch sind Standard-Präfixe wie wp_ in Datenbanktabellen.
Die beste Verteidigung ist mehrschichtig. Du brauchst Updates, starke Passwörter und richtige Berechtigungen gleichzeitig.
WordPress Datenbank sichern mit regelmäßigen Backups
Ein Backup ist deine Versicherung. Wenn etwas schiefgeht, kannst du deine Website wiederherstellen.
Backups sind nicht optional. Sie sind deine einzige Garantie, dass du deine Website wiederherstellen kannst. Ohne Backup bist du verloren, wenn die Datenbank angegriffen oder beschädigt wird.
Automatische Backups einrichten
Manuelle Backups vergisst man. Automatische Backups funktionieren, während du schläfst.
Bei 1euro-hosting.de mit unserem Plesk-Panel kannst du Backups einfach planen. So läuft deine Datensicherung im Hintergrund ab.
Richte mindestens tägliche Backups ein. Für Websites mit häufigen Änderungen sind sogar stündliche Backups sinnvoll. Speichere Backups an mehreren Orten:
- Auf deinem Hosting-Server
- In der Cloud (z.B. AWS oder ähnliche Dienste)
- Lokal auf deinem Computer
Diese Redundanz schützt dich vor Datenverlust durch Server-Ausfälle oder Ransomware.
Backup-Wiederherstellung testen
Ein Backup ist nur so gut wie deine Fähigkeit, es zurückzuspielen.
Viele Website-Betreiber machen den Fehler, Backups zu erstellen, aber nie zu testen, ob die Wiederherstellung funktioniert. Das ist fahrlässig. Teste dein Backup mindestens monatlich:
- Lade dein Backup herunter
- Stelle es in einer Test-Umgebung wieder her
- Prüfe, ob alle Daten korrekt sind
- Überprüfe, ob deine Website normal funktioniert
Nur wenn die Wiederherstellung funktioniert, kannst du sicher sein, dass dein Backup dich im Notfall rettet.
WordPress Datenbankpräfix ändern und Datenbank-Härtung
Der Datenbankpräfix ist das Präfix vor deinen Tabellennamen. Standard ist wp_. Das ist ein Problem.
Jeder Hacker weiß, dass WordPress-Datenbanken mit wp_ anfangen. Das macht SQL-Injection-Angriffe leichter. Wenn du deinen Präfix änderst, erschwert das Angriffe deutlich.
Präfix vor der Installation ändern
Das ist der einfachste Weg. Bevor du WordPress installierst, ändere den Präfix in der wp-config.php:
define('$table_prefix', 'xyz_');
Ersetze xyz mit etwas Zufälligem. Je weniger es nach WordPress aussieht, desto besser.
Bei 1euro-hosting.de kannst du WordPress mit einem benutzerdefinierten Präfix installieren.
Präfix nachträglich anpassen
Wenn deine Website schon läuft, wird es komplizierter. Du musst:
- Ein vollständiges Backup erstellen
- Alle Tabellennamen in der Datenbank umbenennen
- Die
wp-config.phpanpassen - Alle Verweise in der Datenbank aktualisieren
Das ist fehleranfällig. Nutze dafür ein spezialisiertes Plugin oder hole dir Hilfe von jemandem, der das schon gemacht hat. Ein Fehler hier kann deine Website lahmlegen.
WordPress wp-config.php schützen und Zugriffsrechte setzen
Die wp-config.php enthält deine wichtigsten Geheimnisse: Datenbankname, Benutzer und Passwort. Wenn jemand Zugriff auf diese Datei hat, hat er Zugriff auf deine ganze Website.
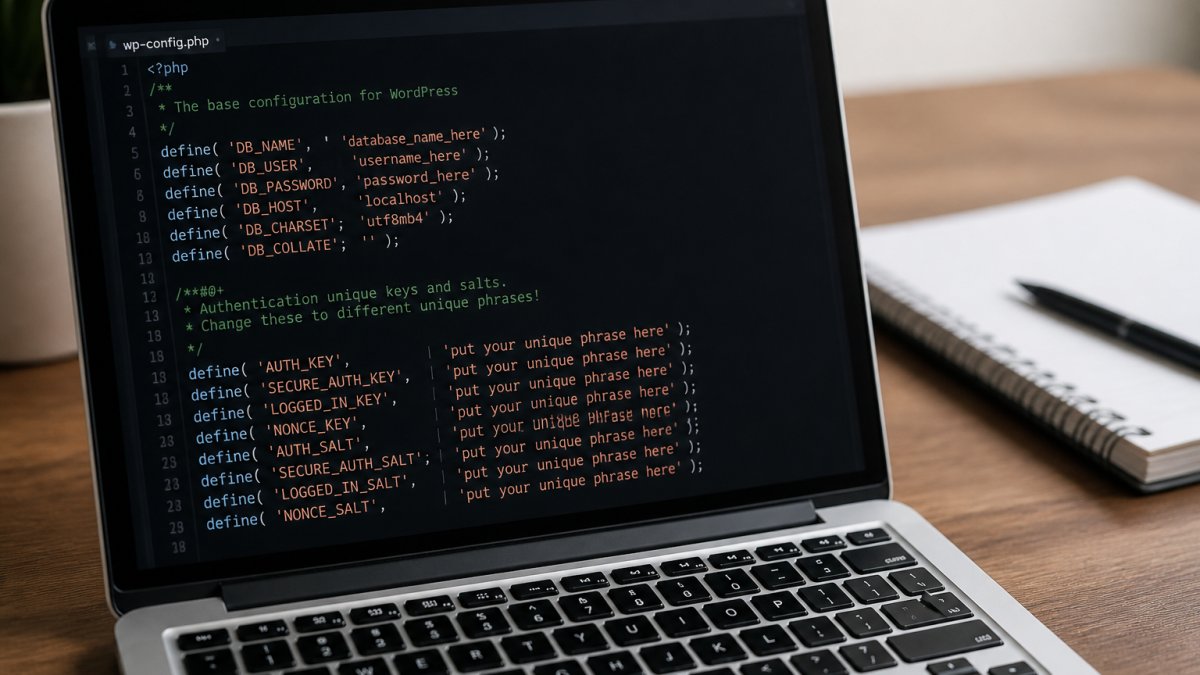
wp-config.php mit .htaccess-Regeln absichern
Verhindere, dass diese Datei über das Web zugänglich ist. Füge diese Regel in deine .htaccess ein:
Dateiberechtigungen korrekt konfigurieren
Dateiberechtigungen (Permissions) bestimmen, wer deine Dateien lesen, schreiben oder ausführen darf.
Richtige Berechtigungen sind kritisch:
- wp-config.php: 400 oder 440 (nur Lesen, kein Schreiben)
- Ordner: 755 (Lesen und Ausführen)
- Dateien: 644 (Lesen und Schreiben für Besitzer)
Falsche Berechtigungen sind ein häufiger Grund für Sicherheitsprobleme. Mit Plesk im 1euro-hosting.de Panel kannst du Berechtigungen anpassen.
WordPress Datenbank Benutzerrechte mit Least-Privilege-Prinzip
Das Least-Privilege-Prinzip ist einfach: Gib jedem Benutzer nur die Rechte, die er wirklich braucht.
Viele WordPress-Installationen nutzen einen einzigen Datenbankbenutzer für alles. Das ist ein Sicherheitsrisiko. Wenn dieser Benutzer kompromittiert wird, hat der Angreifer Zugriff auf alles.
Separate Datenbankbenutzer für verschiedene Aufgaben
Erstelle mehrere Datenbankbenutzer mit unterschiedlichen Rechten:
- Hauptbenutzer: Nur für WordPress selbst (SELECT, INSERT, UPDATE, DELETE)
- Backup-Benutzer: Nur SELECT (Lesen, kein Schreiben)
- Admin-Benutzer: Für Wartungsaufgaben (alle Rechte, aber eingeschränkt auf bestimmte Tabellen)
So begrenzt du den Schaden, wenn ein Benutzer kompromittiert wird.
Minimale Berechtigungen vergeben
Nicht jeder Benutzer braucht Zugriff auf alle Tabellen. WordPress nutzt nur bestimmte Tabellen für seine Funktionen.
Gib dem Hauptbenutzer nur Rechte auf:
- wp_posts (Artikel und Seiten)
- wp_postmeta (Metadaten)
- wp_users (Benutzer)
- wp_usermeta (Benutzer-Metadaten)
- wp_comments (Kommentare)
- wp_options (Einstellungen)
Andere Tabellen, die Plugins erstellen, sollten gezielt freigegeben werden. Je restriktiver, desto besser.
Datenbankverschlüsselung und sichere Transportverbindungen
Deine Datenbank-Verbindung sollte verschlüsselt sein. Das verhindert, dass jemand deine Datenbankzugangsdaten abhört.
TLS/SSL für Datenbankverbindungen ist wichtig, aber oft übersehen.
Nutze SSL-Zertifikate für die Verbindung zwischen deinem WordPress und der Datenbank. Das ist technisch anspruchsvoll, aber möglich. Frag deinen Hosting-Provider, ob er das unterstützt.
Dein gesamter Website-Traffic sollte über HTTPS laufen. Bei 1euro-hosting.de ist das SSL-Zertifikat bereits inklusive. Aktiviere HTTPS in deinen WordPress-Einstellungen.
Sicherheits-Plugins und Firewalls einsetzen
Sicherheits-Plugins sind deine erste Verteidigungslinie. Sie überwachen deine Website auf verdächtige Aktivitäten.
Gute Sicherheits-Plugins bieten:
- Malware-Scans für deine Datenbank
- Brute-Force-Schutz (begrenzt Login-Versuche)
- Firewall-Funktionen (blockiert verdächtige Anfragen)
- Zwei-Faktor-Authentifizierung
- Sicherheits-Audits und Berichte
Eine Web-Anwendungs-Firewall (WAF) ist zusätzlich wertvoll (Web application firewall based on machine learning models). Sie blockiert Anfragen, bevor sie deine Website erreichen. Das schützt vor SQL-Injection und anderen Angriffen auf deine Datenbank.
Mit den richtigen Plugins und einer WAF schläfst du besser. Deine WordPress Datenbank Sicherheit wird damit deutlich robuster.
| Maßnahme | Priorität | Schwierigkeit | Effekt |
|---|---|---|---|
| Starke Passwörter | Hoch | Einfach | Blockiert Brute-Force |
| Regelmäßige Backups | Hoch | Einfach | Ermöglicht Wiederherstellung |
| Datenbankpräfix ändern | Mittel | Mittel | Erschwert SQL-Injection |
| Dateiberechtigungen setzen | Hoch | Mittel | Verhindert unbefugten Zugriff |
| Separate DB-Benutzer | Mittel | Schwierig | Begrenzt Schadensumfang |
| SSL für DB-Verbindung | Mittel | Schwierig | Verschlüsselt Zugangsdaten |
| Sicherheits-Plugins | Hoch | Einfach | Erkennt Angriffe |
WordPress Datenbank Sicherheit ist ein fortlaufender Prozess, keine einmalige Aufgabe. Mit den Schritten aus dieser Anleitung schützt du deine Website vor den häufigsten Angriffen. Starte mit den einfachen Maßnahmen: starke Passwörter, regelmäßige Backups und Updates. Dann arbeite dich zu den technischeren Schritten vor. Bei 1euro-hosting.de mit unserem Plesk-Panel und inklusive SSL-Zertifikat hast du eine solide Grundlage. Nutze sie, um deine Website von Anfang an richtig zu sichern. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) bietet offizielle Empfehlungen zur IT-Sicherheit für alle Website-Betreiber. Kombiniere diese Best Practices mit deinem Hosting, und deine Datenbank wird deutlich sicherer.
Häufig gestellte Fragen
Wie kann ich die WordPress-Datenbank absichern?
Die WordPress-Datenbank wird durch mehrere Maßnahmen abgesichert: Ändern Sie das Datenbankpräfix von 'wp_' auf einen zufälligen Namen, schützen Sie die wp-config.php mit .htaccess-Regeln, vergeben Sie minimale Benutzerrechte nach dem Least-Privilege-Prinzip, erstellen Sie regelmäßige Backups, aktivieren Sie HTTPS für verschlüsselte Verbindungen und nutzen Sie Sicherheits-Plugins für Malware-Scans und Brute-Force-Schutz.
Wie oft sollte ich meine WordPress-Datenbank sichern?
Für Blogs und kleine Websites genügen tägliche automatische Backups. Bei Websites mit häufigen Änderungen, E-Commerce oder sensiblen Daten empfehlen sich stündliche oder kontinuierliche Backups. Testen Sie Ihre Wiederherstellung mindestens monatlich, um sicherzustellen, dass die Sicherungskopien funktionsfähig sind und Sie im Notfall schnell reagieren können.
Welche Dateiberechtigungen sollte die WordPress-Konfigurationsdatei haben?
Die wp-config.php sollte Dateiberechtigungen von 0600 oder 0400 haben, damit nur der Eigentümer (der Web-Server) sie lesen kann. Ordner erhalten 0755, normale Dateien 0644. Diese Berechtigungen verhindern, dass andere Benutzer auf dem Server oder Hacker über Schwachstellen auf Ihre Datenbankzugangsdaten zugreifen können.
Wie erkenne ich verdächtige Änderungen an meiner WordPress-Datenbank?
Überwachen Sie Ihre Datenbank mit Sicherheits-Plugins, die Dateiänderungen tracken und verdächtige SQL-Abfragen protokollieren. Prüfen Sie regelmäßig die Datenbankbenutzer und deren Berechtigungen, überprüfen Sie Spam-Kommentare und unerwartete Beiträge, und aktivieren Sie Audit-Logs im Hosting-Panel. Bei Verdacht auf Kompromittierung spielen Sie sofort ein Backup ein und scannen Sie auf Malware.